Domain schornsteinfeger-brandenburg.de kaufen?
Wir ziehen mit dem Projekt
schornsteinfeger-brandenburg.de um.
Sind Sie am Kauf der Domain
schornsteinfeger-brandenburg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schornsteinfeger-brandenburg.de kaufen?
Muss der Schornsteinfeger den Ruß mitnehmen?
Ja, der Schornsteinfeger ist verpflichtet, den Ruß aus dem Schornstein zu entfernen und mitzunehmen. Dies dient der regelmäßigen Reinigung des Schornsteins und der Vermeidung von Verschmutzungen. Der Ruß wird anschließend fachgerecht entsorgt. **
Was hat der Schornsteinfeger mit dem Abgas des Gasherds zu tun?
Der Schornsteinfeger ist dafür zuständig, die ordnungsgemäße Funktion und Sicherheit von Abgasanlagen zu überprüfen. Dazu gehört auch die Kontrolle von Gasherden, um sicherzustellen, dass das Abgas ordnungsgemäß abgeführt wird und keine Gefahr für die Bewohner besteht. Der Schornsteinfeger kann bei Bedarf auch Reinigungs- und Wartungsarbeiten an der Abgasanlage durchführen. **

Ähnliche Suchbegriffe für URL-Struktur
Top-Angebote
Produkte zum Begriff URL-Struktur:
-
Campo24 Terrassenkamin 44×136×31 cm Schwarz matt | Freistehender Bioethanol Kamin Outdoor | Design Feuerstelle ohne Rauch & Schornstein | Garten KaminCampo24 Terrassenkamin - Freistehender Ethanolkamin 44×136×31 cm SchwarzDer Campo24 Terrassenkamin verbindet modernes Design mit natürlicher Wärme für Terrasse, Balkon & Garten - ganz ohne Rauch, Asche oder Schornstein. Genieße echtes Flammenambiente und stilvolle Abende im Freien. Vorteile auf einen BlickEchte Flammen - saubere Verbrennung mit Bioethanol, kein Ruß oder SchmutzVielseitig einsetzbar - ideal für überdachte Terrassen, Balkone, Wintergärten, Garten etc. Robust & modern - pulverbeschichteter Stahl, matt schwarz, witterungsbeständig und langlebigFlexibel & mobil - freistehend, kein Schornstein, keine feste Montage nötig Sicherheit - inkl. Edelstahl-Brenner und offenem Flammenbild für geschützte Außenbereiche Auf Wunsch kannst du dein Flammen-Erlebnis auf das nächste Level heben! Einfach beim Kauf angeben und direkt mit - für ein noch realistischeres Kaminfeuer! Technische DatenMaße (B x H x T) 44 × 136 × 31 cm Farbe Schwarz matt Gehäusematerial Pulverbeschichte339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie erstelle ich eine benutzerfreundliche URL-Struktur für meine Webseite?
1. Verwende klare und verständliche Wörter in der URL, die den Inhalt der Seite beschreiben. 2. Halte die URL kurz und prägnant, um sie leicht lesbar und merkbar zu machen. 3. Vermeide Sonderzeichen, Zahlen und lange Zeichenfolgen, um Verwirrung zu vermeiden. **
-
Wie erstelle ich eine benutzerfreundliche URL-Struktur für meine Website?
1. Verwende klare und verständliche Keywords in der URL, die den Inhalt der Seite widerspiegeln. 2. Halte die URL kurz und prägnant, um sie leicht lesbar und merkbar zu machen. 3. Vermeide Sonderzeichen, Umlaute und Leerzeichen in der URL, um mögliche Probleme bei der Indexierung zu vermeiden. **
-
Warum sagt der Schornsteinfeger nichts, obwohl der Kamin versottet ist?
Es gibt verschiedene mögliche Gründe, warum der Schornsteinfeger nichts sagt, obwohl der Kamin versottet ist. Möglicherweise hat der Schornsteinfeger den Schaden nicht bemerkt oder er hat ihn nicht als so gravierend eingeschätzt, dass er eine sofortige Maßnahme erfordert. Es könnte auch sein, dass der Schornsteinfeger den Schaden bemerkt hat, aber aus rechtlichen oder organisatorischen Gründen nicht in der Lage ist, sofortige Maßnahmen zu ergreifen. **
-
Will der Schornsteinfeger kommen, obwohl der Kamin noch nie benutzt wurde?
Ja, der Schornsteinfeger sollte trotzdem kommen, auch wenn der Kamin noch nie benutzt wurde. Der Schornsteinfeger überprüft nicht nur die Funktionstüchtigkeit des Kamins, sondern auch den Zustand des Schornsteins und die Abgaswege. Es ist wichtig, regelmäßig eine Überprüfung durch den Schornsteinfeger durchführen zu lassen, um mögliche Gefahren wie beispielsweise Schornsteinbrände oder Kohlenmonoxidvergiftungen zu vermeiden. **


Wie kann man eine benutzerfreundliche und sichere URL-Struktur für eine Webseite erstellen?
1. Verwende klare und aussagekräftige URLs, die den Inhalt der Seite widerspiegeln. 2. Vermeide Sonderzeichen, Umlaute und Leerzeichen in den URLs. 3. Implementiere HTTPS-Verschlüsselung, um die Sicherheit der Datenübertragung zu gewährleisten. **
Wer kontrolliert Schornsteinfeger?
Wer kontrolliert Schornsteinfeger? Die Tätigkeiten der Schornsteinfeger werden von den zuständigen Behörden und Innungen überwacht. Dazu gehören unter anderem die Bezirksregierungen, das Bundesamt für Wirtschaft und Ausfuhrkontrolle sowie die Handwerkskammern. Die Schornsteinfeger selbst unterliegen strengen gesetzlichen Vorschriften und müssen regelmäßig Prüfungen ablegen, um ihre Qualifikation nachzuweisen. Zudem gibt es regelmäßige Kontrollen der Arbeitsweise und der Einhaltung von Vorschriften durch die zuständigen Stellen. Insgesamt wird also sichergestellt, dass die Schornsteinfeger ihre Aufgaben fachgerecht und gesetzeskonform ausführen. **
Top-Angebote
Produkte zum Begriff URL-Struktur:
-
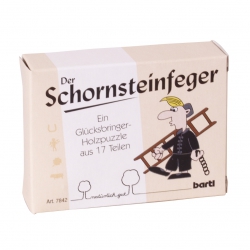
Bartl Der Schornsteinfeger 24300017 Teile. Originelle Geschenkidee für jeden Anlass! Das Holzpuzzle verheißt dem Beschenkten das große Glück und jede Menge Puzzlespaß dazu. Auf der Rückseite der Schachtel steht allerhand Wissenswertes und Lustiges zum Glücksbringer. 1x3,59 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Campo24 Terrassenkamin 44×136×31 cm Schwarz matt | Freistehender Bioethanol Kamin Outdoor | Design Feuerstelle ohne Rauch & Schornstein | Garten KaminCampo24 Terrassenkamin - Freistehender Ethanolkamin 44×136×31 cm SchwarzDer Campo24 Terrassenkamin verbindet modernes Design mit natürlicher Wärme für Terrasse, Balkon & Garten - ganz ohne Rauch, Asche oder Schornstein. Genieße echtes Flammenambiente und stilvolle Abende im Freien. Vorteile auf einen BlickEchte Flammen - saubere Verbrennung mit Bioethanol, kein Ruß oder SchmutzVielseitig einsetzbar - ideal für überdachte Terrassen, Balkone, Wintergärten, Garten etc. Robust & modern - pulverbeschichteter Stahl, matt schwarz, witterungsbeständig und langlebigFlexibel & mobil - freistehend, kein Schornstein, keine feste Montage nötig Sicherheit - inkl. Edelstahl-Brenner und offenem Flammenbild für geschützte Außenbereiche Auf Wunsch kannst du dein Flammen-Erlebnis auf das nächste Level heben! Einfach beim Kauf angeben und direkt mit - für ein noch realistischeres Kaminfeuer! Technische DatenMaße (B x H x T) 44 × 136 × 31 cm Farbe Schwarz matt Gehäusematerial Pulverbeschichte339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Muss der Schornsteinfeger den Ruß mitnehmen?
Ja, der Schornsteinfeger ist verpflichtet, den Ruß aus dem Schornstein zu entfernen und mitzunehmen. Dies dient der regelmäßigen Reinigung des Schornsteins und der Vermeidung von Verschmutzungen. Der Ruß wird anschließend fachgerecht entsorgt. **
-
Was hat der Schornsteinfeger mit dem Abgas des Gasherds zu tun?
Der Schornsteinfeger ist dafür zuständig, die ordnungsgemäße Funktion und Sicherheit von Abgasanlagen zu überprüfen. Dazu gehört auch die Kontrolle von Gasherden, um sicherzustellen, dass das Abgas ordnungsgemäß abgeführt wird und keine Gefahr für die Bewohner besteht. Der Schornsteinfeger kann bei Bedarf auch Reinigungs- und Wartungsarbeiten an der Abgasanlage durchführen. **
-
Wie erstelle ich eine benutzerfreundliche URL-Struktur für meine Webseite?
1. Verwende klare und verständliche Wörter in der URL, die den Inhalt der Seite beschreiben. 2. Halte die URL kurz und prägnant, um sie leicht lesbar und merkbar zu machen. 3. Vermeide Sonderzeichen, Zahlen und lange Zeichenfolgen, um Verwirrung zu vermeiden. **
-
Wie erstelle ich eine benutzerfreundliche URL-Struktur für meine Website?
1. Verwende klare und verständliche Keywords in der URL, die den Inhalt der Seite widerspiegeln. 2. Halte die URL kurz und prägnant, um sie leicht lesbar und merkbar zu machen. 3. Vermeide Sonderzeichen, Umlaute und Leerzeichen in der URL, um mögliche Probleme bei der Indexierung zu vermeiden. **
Ähnliche Suchbegriffe für URL-Struktur
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Keßler, Zoe: AzubiShop24.de. Lernkarten SchornsteinfegerAzubiShop24.de. Lernkarten Schornsteinfeger , Lernkarten Schornsteinfeger Erfolgreiches Lernen für die Abschlussprüfung mit unseren Lernkarten für Lernkarten Schornsteinfeger. Der Klassiker! Mit wichtigem Prüfungswissen vollgepackte 280 Lernkarten für Auszubildende. Mit der bewährten Lernkartei-Methode lernen Schüler und Studenten seit Jahrzehnten sehr erfolgreich. Der Stoff wird durch regelmäßige Wiederholung sicher im Gedächtnis gespeichert. Jede Lernkarte ist vollgepackt mit Prüfungswissen Lernkarten Schornsteinfeger. ¿ Prüfungsvorbereitung Lernkarten Schornsteinfeger ¿ 280 Lernkarten ¿ 560 Seiten ¿ 10,5 x 7 cm ¿ Lernkarten Lernkarten Schornsteinfeger ¿ Lernkarten Schornsteinfeger Vorne steht die prüfungsnahe Frage. Auf der Rückseite die kompakte Antwort. Mit diesem hilfreichen Paket aus 280 Lernkarten im praktischen Format 10,5 x 7 cm erhalten Berufsschüler einen gesunden Mix aus dem IHK-Prüfungskatalog. Das bedeutet im Klartext: Es ist nur Stoff drin, der für die Prüfung wichtig ist. Nicht umsonst erfreuen sich Lernkarten seit Jahrzehnten großer Beliebtheit bei Jung und Alt. Denn durch das erfolgreiche Lernkarten-System werden schnelle und einfache Lernerfolge erzielt. , Arbeits- & Freizeithilfen > Alltagshilfen , Erscheinungsjahr: 20210101, Autoren: Keßler, Zoe, Seitenzahl/Blattzahl: 280, Keyword: Schornsteinfeger; Schornsteinfeger; Schornsteinfeger, Fachschema: Non Books / Lernkarten~Schornsteinfeger / Berufsbezogenes Schulbuch, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 149, Breite: 115, Höhe: 37, Gewicht: 420, Produktform: Kartoniert, Genre: Schule und Lernen,25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum sagt der Schornsteinfeger nichts, obwohl der Kamin versottet ist?
Es gibt verschiedene mögliche Gründe, warum der Schornsteinfeger nichts sagt, obwohl der Kamin versottet ist. Möglicherweise hat der Schornsteinfeger den Schaden nicht bemerkt oder er hat ihn nicht als so gravierend eingeschätzt, dass er eine sofortige Maßnahme erfordert. Es könnte auch sein, dass der Schornsteinfeger den Schaden bemerkt hat, aber aus rechtlichen oder organisatorischen Gründen nicht in der Lage ist, sofortige Maßnahmen zu ergreifen. **
-
Will der Schornsteinfeger kommen, obwohl der Kamin noch nie benutzt wurde?
Ja, der Schornsteinfeger sollte trotzdem kommen, auch wenn der Kamin noch nie benutzt wurde. Der Schornsteinfeger überprüft nicht nur die Funktionstüchtigkeit des Kamins, sondern auch den Zustand des Schornsteins und die Abgaswege. Es ist wichtig, regelmäßig eine Überprüfung durch den Schornsteinfeger durchführen zu lassen, um mögliche Gefahren wie beispielsweise Schornsteinbrände oder Kohlenmonoxidvergiftungen zu vermeiden. **
-
Wie kann man eine benutzerfreundliche und sichere URL-Struktur für eine Webseite erstellen?
1. Verwende klare und aussagekräftige URLs, die den Inhalt der Seite widerspiegeln. 2. Vermeide Sonderzeichen, Umlaute und Leerzeichen in den URLs. 3. Implementiere HTTPS-Verschlüsselung, um die Sicherheit der Datenübertragung zu gewährleisten. **
-
Wer kontrolliert Schornsteinfeger?
Wer kontrolliert Schornsteinfeger? Die Tätigkeiten der Schornsteinfeger werden von den zuständigen Behörden und Innungen überwacht. Dazu gehören unter anderem die Bezirksregierungen, das Bundesamt für Wirtschaft und Ausfuhrkontrolle sowie die Handwerkskammern. Die Schornsteinfeger selbst unterliegen strengen gesetzlichen Vorschriften und müssen regelmäßig Prüfungen ablegen, um ihre Qualifikation nachzuweisen. Zudem gibt es regelmäßige Kontrollen der Arbeitsweise und der Einhaltung von Vorschriften durch die zuständigen Stellen. Insgesamt wird also sichergestellt, dass die Schornsteinfeger ihre Aufgaben fachgerecht und gesetzeskonform ausführen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.