Domain schornsteinfeger-brandenburg.de kaufen?
Wir ziehen mit dem Projekt
schornsteinfeger-brandenburg.de um.
Sind Sie am Kauf der Domain
schornsteinfeger-brandenburg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schornsteinfeger-brandenburg.de kaufen?
Muss der Schornsteinfeger den Ruß mitnehmen?
Ja, der Schornsteinfeger ist verpflichtet, den Ruß aus dem Schornstein zu entfernen und mitzunehmen. Dies dient der regelmäßigen Reinigung des Schornsteins und der Vermeidung von Verschmutzungen. Der Ruß wird anschließend fachgerecht entsorgt. **
Was versteht man unter dem Prinzip des Call and Response?
Das Prinzip des Call and Response bezieht sich auf eine musikalische Interaktion, bei der ein Ruf (Call) von einer Person oder Gruppe gemacht wird und von einer anderen Person oder Gruppe mit einer Antwort (Response) beantwortet wird. Dieses Prinzip findet sich in vielen Musikgenres wie Blues, Gospel, Jazz und afrikanischer Musik und fördert die Kommunikation und den Dialog zwischen den Musikern. Es kann auch verwendet werden, um eine interaktive und mitreißende Atmosphäre bei Live-Auftritten zu schaffen. **

Ähnliche Suchbegriffe für Exposure-and-Response-Ritual
Top-Angebote
Produkte zum Begriff Exposure-and-Response-Ritual:
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.138,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Keßler, Zoe: AzubiShop24.de. Lernkarten SchornsteinfegerAzubiShop24.de. Lernkarten Schornsteinfeger , Lernkarten Schornsteinfeger Erfolgreiches Lernen für die Abschlussprüfung mit unseren Lernkarten für Lernkarten Schornsteinfeger. Der Klassiker! Mit wichtigem Prüfungswissen vollgepackte 280 Lernkarten für Auszubildende. Mit der bewährten Lernkartei-Methode lernen Schüler und Studenten seit Jahrzehnten sehr erfolgreich. Der Stoff wird durch regelmäßige Wiederholung sicher im Gedächtnis gespeichert. Jede Lernkarte ist vollgepackt mit Prüfungswissen Lernkarten Schornsteinfeger. ¿ Prüfungsvorbereitung Lernkarten Schornsteinfeger ¿ 280 Lernkarten ¿ 560 Seiten ¿ 10,5 x 7 cm ¿ Lernkarten Lernkarten Schornsteinfeger ¿ Lernkarten Schornsteinfeger Vorne steht die prüfungsnahe Frage. Auf der Rückseite die kompakte Antwort. Mit diesem hilfreichen Paket aus 280 Lernkarten im praktischen Format 10,5 x 7 cm erhalten Berufsschüler einen gesunden Mix aus dem IHK-Prüfungskatalog. Das bedeutet im Klartext: Es ist nur Stoff drin, der für die Prüfung wichtig ist. Nicht umsonst erfreuen sich Lernkarten seit Jahrzehnten großer Beliebtheit bei Jung und Alt. Denn durch das erfolgreiche Lernkarten-System werden schnelle und einfache Lernerfolge erzielt. , Arbeits- & Freizeithilfen > Alltagshilfen , Erscheinungsjahr: 20210101, Autoren: Keßler, Zoe, Seitenzahl/Blattzahl: 280, Keyword: Schornsteinfeger; Schornsteinfeger; Schornsteinfeger, Fachschema: Non Books / Lernkarten~Schornsteinfeger / Berufsbezogenes Schulbuch, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 149, Breite: 115, Höhe: 37, Gewicht: 420, Produktform: Kartoniert, Genre: Schule und Lernen,25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response ExpertKaspersky Endpoint Detection and Response Expert: Umfassender Schutz vor fortschrittlichen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und zielgerichteten Cyberangriffen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Expert eine leistungsstarke Lösung, die fortschrittliche Erkennung, umfassende Transparenz und maßgeschneiderte Reaktionsmöglichkeiten kombiniert. Überblick über Kaspersky EDR Expert Kaspersky EDR Expert wurde entwickelt, um Unternehmen dabei zu unterstützen, komplexe Bedrohungen effizient zu identifizieren, zu priorisieren, zu untersuchen und zu neutralisieren. Die Lösung bietet eine umfassende Übersicht über alle Endpunkte im Unternehmensnetzwerk und ermöglicht dank fortschrittlicher Abwehrfunktionen die Automatisierung von Routineaufgaben. Die wichtigsten Komponenten im Überblick 1. EPP-Anwendungen (Endpoint Protection Platform) Die Kaspersky EPP-Anwendungen, die die Funktionalität von Kaspersky EDR Expert unterstützen, werden auf separaten Geräten innerhalb der IT-Infrastruktur des Unternehmens installiert. Diese Anwendungen überwachen kontinuierlich: Prozesse, die auf den geschützten Geräten ablaufen Geöffnete Netzwerkverbindungen Veränderte oder neu erstellte Dateien Durch diese lückenlose Überwachung wird sichergestellt, dass verdächtige Aktivitäten umgehend erkannt und gestoppt werden können. 2. Zentrale Verwaltung der Netzwerksicherheit Über die Kaspersky Security Center Cloud Console können Administratoren die gesamte Netzwerksicherheit zentral steuern. Folgende Funktionen stehen zur Verfügung: Festlegung und Überwachung von Sicherheitsrichtlinien Überwachung und Analyse von Sicherheitsvorfällen Zentrale Verteilung von Software-Updates und Patches 3. Kaspersky Security Center Network Agent Der Kaspersky Security Center Network Agent stellt die Verbindung zwischen dem Administrationsserver und den Kaspersky-Anwendungen auf den Netzwerkgeräten her. Dadurch können Informationen in Echtzeit übertragen und Sicherheitsmaßnahmen unmittelbar eingeleitet werden. 4. Threat Intelligence Kaspersky EDR Expert nutzt die Infrastruktur des Kaspersky Security Network (KSN) , um auf eine umfangreiche Wissensdatenbank zuzugreifen. Diese enthält Informationen über die Reputation von Dateien, Webressourcen und Software. Die Vorteile: Schnellere Reaktionen auf Bedrohungen Verbesserte Leistung der Schutzkomponenten Reduzierte Anzahl von Fehlalarmen Für Kaspersky EDR Expert kommt das Kaspersky Private Security Network (KPSN) zum Einsatz, das Daten regional speichert und nicht an das öffentliche KSN weitergibt. Hauptfunktionen von Kaspersky EDR Expert Erweiterte Prävention: Basierend auf der vielfach ausgezeichneten Endpoint Protection Platform (EPP) von Kaspersky bietet EDR Expert eine solide Grundlage und verarbeitet die Mehrheit der Warnhinweise automatisch, sodass Analysten sich auf kritische Aufgaben konzentrieren können. Hochentwickelte Erkennung: Mehrstufige Erkennungstechnologien schützen vor komplexen Bedrohungen, einschließlich unbekanntem Schadcode, dateilosen Angriffen und verdächtigen Aktivitäten. Effektives Threat Hunting und forensische Untersuchungen: Kontinuierliche Sammlung von Telemetriedaten ermöglicht schnelle und detaillierte Vorfallsuntersuchungen, selbst wenn kompromittierte Endpunkte unzugänglich sind. Integration mit Threat Intelligence: Nutzung von Bedrohungsinformationen zur Anreicherung von Erkennungen und Unterstützung bei der Untersuchung von Vorfällen. Zentrale Verwaltung: Verwaltung über eine Cloud-basierte Plattform oder eine Offline-Konsole in isolierten Umgebungen, mit Unterstützung für anpassbare Erkennungen und Reaktionen. Vorteile für Ihr Unternehmen Umfassende Transparenz: Vollständiger Überblick über alle Endpunkte und deren Sicherheitsstatus im Unternehmensnetzwerk. Proaktive Bedrohungsabwehr: Identifizierung und Neutralisierung von Bedrohungen, bevor sie Schaden anrichten können. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbare Lösung: Anpassbar an die Bedürfnisse von Unternehmen jeder Größe und Branche.212,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.61,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was hat der Schornsteinfeger mit dem Abgas des Gasherds zu tun?
Der Schornsteinfeger ist dafür zuständig, die ordnungsgemäße Funktion und Sicherheit von Abgasanlagen zu überprüfen. Dazu gehört auch die Kontrolle von Gasherden, um sicherzustellen, dass das Abgas ordnungsgemäß abgeführt wird und keine Gefahr für die Bewohner besteht. Der Schornsteinfeger kann bei Bedarf auch Reinigungs- und Wartungsarbeiten an der Abgasanlage durchführen. **
-
Was bedeutet "IPv6 Host Exposure"?
"IPv6 Host Exposure" bezieht sich auf die Sichtbarkeit eines IPv6-Hosts im Internet. Wenn ein Host über IPv6 erreichbar ist, bedeutet dies, dass er eine öffentliche IPv6-Adresse hat und von anderen IPv6-Geräten im Internet direkt erreicht werden kann. Dies kann sowohl Vorteile als auch Risiken mit sich bringen, da der Host möglicherweise anfällig für Angriffe ist, aber auch eine bessere Konnektivität und Kommunikation ermöglicht. **
-
Warum sagt der Schornsteinfeger nichts, obwohl der Kamin versottet ist?
Es gibt verschiedene mögliche Gründe, warum der Schornsteinfeger nichts sagt, obwohl der Kamin versottet ist. Möglicherweise hat der Schornsteinfeger den Schaden nicht bemerkt oder er hat ihn nicht als so gravierend eingeschätzt, dass er eine sofortige Maßnahme erfordert. Es könnte auch sein, dass der Schornsteinfeger den Schaden bemerkt hat, aber aus rechtlichen oder organisatorischen Gründen nicht in der Lage ist, sofortige Maßnahmen zu ergreifen. **
-
Will der Schornsteinfeger kommen, obwohl der Kamin noch nie benutzt wurde?
Ja, der Schornsteinfeger sollte trotzdem kommen, auch wenn der Kamin noch nie benutzt wurde. Der Schornsteinfeger überprüft nicht nur die Funktionstüchtigkeit des Kamins, sondern auch den Zustand des Schornsteins und die Abgaswege. Es ist wichtig, regelmäßig eine Überprüfung durch den Schornsteinfeger durchführen zu lassen, um mögliche Gefahren wie beispielsweise Schornsteinbrände oder Kohlenmonoxidvergiftungen zu vermeiden. **

Wer kontrolliert Schornsteinfeger?
Wer kontrolliert Schornsteinfeger? Die Tätigkeiten der Schornsteinfeger werden von den zuständigen Behörden und Innungen überwacht. Dazu gehören unter anderem die Bezirksregierungen, das Bundesamt für Wirtschaft und Ausfuhrkontrolle sowie die Handwerkskammern. Die Schornsteinfeger selbst unterliegen strengen gesetzlichen Vorschriften und müssen regelmäßig Prüfungen ablegen, um ihre Qualifikation nachzuweisen. Zudem gibt es regelmäßige Kontrollen der Arbeitsweise und der Einhaltung von Vorschriften durch die zuständigen Stellen. Insgesamt wird also sichergestellt, dass die Schornsteinfeger ihre Aufgaben fachgerecht und gesetzeskonform ausführen. **
Wie kann man mehr Exposure für sein Unternehmen generieren? Was sind die besten Methoden, um mehr Exposure für eine Veranstaltung zu erreichen?
1. Nutze Social Media Plattformen wie Instagram, Facebook und LinkedIn, um regelmäßig über dein Unternehmen zu berichten und Interaktionen mit deiner Zielgruppe zu fördern. 2. Kooperiere mit Influencern oder anderen Unternehmen, um deine Reichweite zu vergrößern und neue Zielgruppen zu erreichen. 3. Verwende gezielte Werbung, wie Google Ads oder Facebook Ads, um deine Veranstaltung oder dein Unternehmen einem breiteren Publikum bekannt zu machen. **
Top-Angebote
Produkte zum Begriff Exposure-and-Response-Ritual:
-
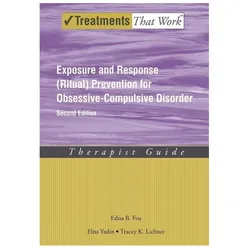
Exposure and Response (Ritual) Prevention for Obsessive-Compulsive Disorder: Therapist Guide, Ratgeber von Tracey K. Lichner, Edna B. Foa, Elna YadinDer Ratgeber "Exposure and Response (Ritual) Prevention for Obsessive-Compulsive Disorder: Therapist Guide" bietet Fachleuten wertvolle Einblicke und Strategien zur Behandlung von Zwangsstörungen. Verfasst von renommierten Psychologen, darunter Edna B. Foa, Elna Yadin und Tracey K. Lichner, vermittelt das Buch evidenzbasierte Methoden zur Exposition und Reaktionsverhinderung. Es richtet sich an Therapeuten, die ihre Klienten bei der Überwindung von Zwangsgedanken und -handlungen unterstützen möchten. Mit 192 Seiten umfassender Information und praktischen Anleitungen ist dieser Ratgeber ein unverzichtbares Werkzeug für Fachkräfte im Bereich der psychischen Gesundheit. Die klare Struktur und die fundierten Ansätze ermöglichen eine effektive Anwendung in der therapeutischen Praxis.90,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Treating Your Ocd with Exposure and Response (Ritual) Prevention Therapy: Workbook, Fachbücher von Edna B. Foa, Tracey K. Lichner, Elna YadinIn den USA leiden über 3 Millionen Erwachsene, also etwa 2,3 % der Bevölkerung im Alter von 18 bis 54 Jahren, an einer Zwangsstörung (OCD). Diese vollständig überarbeitete neue Ausgabe dieses Arbeitsbuchs ist komplett neu formatiert und überarbeitet, um die aktuellsten Erkenntnisse widerzuspiegeln.69,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.138,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Keßler, Zoe: AzubiShop24.de. Lernkarten SchornsteinfegerAzubiShop24.de. Lernkarten Schornsteinfeger , Lernkarten Schornsteinfeger Erfolgreiches Lernen für die Abschlussprüfung mit unseren Lernkarten für Lernkarten Schornsteinfeger. Der Klassiker! Mit wichtigem Prüfungswissen vollgepackte 280 Lernkarten für Auszubildende. Mit der bewährten Lernkartei-Methode lernen Schüler und Studenten seit Jahrzehnten sehr erfolgreich. Der Stoff wird durch regelmäßige Wiederholung sicher im Gedächtnis gespeichert. Jede Lernkarte ist vollgepackt mit Prüfungswissen Lernkarten Schornsteinfeger. ¿ Prüfungsvorbereitung Lernkarten Schornsteinfeger ¿ 280 Lernkarten ¿ 560 Seiten ¿ 10,5 x 7 cm ¿ Lernkarten Lernkarten Schornsteinfeger ¿ Lernkarten Schornsteinfeger Vorne steht die prüfungsnahe Frage. Auf der Rückseite die kompakte Antwort. Mit diesem hilfreichen Paket aus 280 Lernkarten im praktischen Format 10,5 x 7 cm erhalten Berufsschüler einen gesunden Mix aus dem IHK-Prüfungskatalog. Das bedeutet im Klartext: Es ist nur Stoff drin, der für die Prüfung wichtig ist. Nicht umsonst erfreuen sich Lernkarten seit Jahrzehnten großer Beliebtheit bei Jung und Alt. Denn durch das erfolgreiche Lernkarten-System werden schnelle und einfache Lernerfolge erzielt. , Arbeits- & Freizeithilfen > Alltagshilfen , Erscheinungsjahr: 20210101, Autoren: Keßler, Zoe, Seitenzahl/Blattzahl: 280, Keyword: Schornsteinfeger; Schornsteinfeger; Schornsteinfeger, Fachschema: Non Books / Lernkarten~Schornsteinfeger / Berufsbezogenes Schulbuch, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 149, Breite: 115, Höhe: 37, Gewicht: 420, Produktform: Kartoniert, Genre: Schule und Lernen,25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Muss der Schornsteinfeger den Ruß mitnehmen?
Ja, der Schornsteinfeger ist verpflichtet, den Ruß aus dem Schornstein zu entfernen und mitzunehmen. Dies dient der regelmäßigen Reinigung des Schornsteins und der Vermeidung von Verschmutzungen. Der Ruß wird anschließend fachgerecht entsorgt. **
-
Was versteht man unter dem Prinzip des Call and Response?
Das Prinzip des Call and Response bezieht sich auf eine musikalische Interaktion, bei der ein Ruf (Call) von einer Person oder Gruppe gemacht wird und von einer anderen Person oder Gruppe mit einer Antwort (Response) beantwortet wird. Dieses Prinzip findet sich in vielen Musikgenres wie Blues, Gospel, Jazz und afrikanischer Musik und fördert die Kommunikation und den Dialog zwischen den Musikern. Es kann auch verwendet werden, um eine interaktive und mitreißende Atmosphäre bei Live-Auftritten zu schaffen. **
-
Was hat der Schornsteinfeger mit dem Abgas des Gasherds zu tun?
Der Schornsteinfeger ist dafür zuständig, die ordnungsgemäße Funktion und Sicherheit von Abgasanlagen zu überprüfen. Dazu gehört auch die Kontrolle von Gasherden, um sicherzustellen, dass das Abgas ordnungsgemäß abgeführt wird und keine Gefahr für die Bewohner besteht. Der Schornsteinfeger kann bei Bedarf auch Reinigungs- und Wartungsarbeiten an der Abgasanlage durchführen. **
-
Was bedeutet "IPv6 Host Exposure"?
"IPv6 Host Exposure" bezieht sich auf die Sichtbarkeit eines IPv6-Hosts im Internet. Wenn ein Host über IPv6 erreichbar ist, bedeutet dies, dass er eine öffentliche IPv6-Adresse hat und von anderen IPv6-Geräten im Internet direkt erreicht werden kann. Dies kann sowohl Vorteile als auch Risiken mit sich bringen, da der Host möglicherweise anfällig für Angriffe ist, aber auch eine bessere Konnektivität und Kommunikation ermöglicht. **
Ähnliche Suchbegriffe für Exposure-and-Response-Ritual
-
Kaspersky Endpoint Detection and Response ExpertKaspersky Endpoint Detection and Response Expert: Umfassender Schutz vor fortschrittlichen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und zielgerichteten Cyberangriffen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Expert eine leistungsstarke Lösung, die fortschrittliche Erkennung, umfassende Transparenz und maßgeschneiderte Reaktionsmöglichkeiten kombiniert. Überblick über Kaspersky EDR Expert Kaspersky EDR Expert wurde entwickelt, um Unternehmen dabei zu unterstützen, komplexe Bedrohungen effizient zu identifizieren, zu priorisieren, zu untersuchen und zu neutralisieren. Die Lösung bietet eine umfassende Übersicht über alle Endpunkte im Unternehmensnetzwerk und ermöglicht dank fortschrittlicher Abwehrfunktionen die Automatisierung von Routineaufgaben. Die wichtigsten Komponenten im Überblick 1. EPP-Anwendungen (Endpoint Protection Platform) Die Kaspersky EPP-Anwendungen, die die Funktionalität von Kaspersky EDR Expert unterstützen, werden auf separaten Geräten innerhalb der IT-Infrastruktur des Unternehmens installiert. Diese Anwendungen überwachen kontinuierlich: Prozesse, die auf den geschützten Geräten ablaufen Geöffnete Netzwerkverbindungen Veränderte oder neu erstellte Dateien Durch diese lückenlose Überwachung wird sichergestellt, dass verdächtige Aktivitäten umgehend erkannt und gestoppt werden können. 2. Zentrale Verwaltung der Netzwerksicherheit Über die Kaspersky Security Center Cloud Console können Administratoren die gesamte Netzwerksicherheit zentral steuern. Folgende Funktionen stehen zur Verfügung: Festlegung und Überwachung von Sicherheitsrichtlinien Überwachung und Analyse von Sicherheitsvorfällen Zentrale Verteilung von Software-Updates und Patches 3. Kaspersky Security Center Network Agent Der Kaspersky Security Center Network Agent stellt die Verbindung zwischen dem Administrationsserver und den Kaspersky-Anwendungen auf den Netzwerkgeräten her. Dadurch können Informationen in Echtzeit übertragen und Sicherheitsmaßnahmen unmittelbar eingeleitet werden. 4. Threat Intelligence Kaspersky EDR Expert nutzt die Infrastruktur des Kaspersky Security Network (KSN) , um auf eine umfangreiche Wissensdatenbank zuzugreifen. Diese enthält Informationen über die Reputation von Dateien, Webressourcen und Software. Die Vorteile: Schnellere Reaktionen auf Bedrohungen Verbesserte Leistung der Schutzkomponenten Reduzierte Anzahl von Fehlalarmen Für Kaspersky EDR Expert kommt das Kaspersky Private Security Network (KPSN) zum Einsatz, das Daten regional speichert und nicht an das öffentliche KSN weitergibt. Hauptfunktionen von Kaspersky EDR Expert Erweiterte Prävention: Basierend auf der vielfach ausgezeichneten Endpoint Protection Platform (EPP) von Kaspersky bietet EDR Expert eine solide Grundlage und verarbeitet die Mehrheit der Warnhinweise automatisch, sodass Analysten sich auf kritische Aufgaben konzentrieren können. Hochentwickelte Erkennung: Mehrstufige Erkennungstechnologien schützen vor komplexen Bedrohungen, einschließlich unbekanntem Schadcode, dateilosen Angriffen und verdächtigen Aktivitäten. Effektives Threat Hunting und forensische Untersuchungen: Kontinuierliche Sammlung von Telemetriedaten ermöglicht schnelle und detaillierte Vorfallsuntersuchungen, selbst wenn kompromittierte Endpunkte unzugänglich sind. Integration mit Threat Intelligence: Nutzung von Bedrohungsinformationen zur Anreicherung von Erkennungen und Unterstützung bei der Untersuchung von Vorfällen. Zentrale Verwaltung: Verwaltung über eine Cloud-basierte Plattform oder eine Offline-Konsole in isolierten Umgebungen, mit Unterstützung für anpassbare Erkennungen und Reaktionen. Vorteile für Ihr Unternehmen Umfassende Transparenz: Vollständiger Überblick über alle Endpunkte und deren Sicherheitsstatus im Unternehmensnetzwerk. Proaktive Bedrohungsabwehr: Identifizierung und Neutralisierung von Bedrohungen, bevor sie Schaden anrichten können. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbare Lösung: Anpassbar an die Bedürfnisse von Unternehmen jeder Größe und Branche.212,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.61,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.216,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.136,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum sagt der Schornsteinfeger nichts, obwohl der Kamin versottet ist?
Es gibt verschiedene mögliche Gründe, warum der Schornsteinfeger nichts sagt, obwohl der Kamin versottet ist. Möglicherweise hat der Schornsteinfeger den Schaden nicht bemerkt oder er hat ihn nicht als so gravierend eingeschätzt, dass er eine sofortige Maßnahme erfordert. Es könnte auch sein, dass der Schornsteinfeger den Schaden bemerkt hat, aber aus rechtlichen oder organisatorischen Gründen nicht in der Lage ist, sofortige Maßnahmen zu ergreifen. **
-
Will der Schornsteinfeger kommen, obwohl der Kamin noch nie benutzt wurde?
Ja, der Schornsteinfeger sollte trotzdem kommen, auch wenn der Kamin noch nie benutzt wurde. Der Schornsteinfeger überprüft nicht nur die Funktionstüchtigkeit des Kamins, sondern auch den Zustand des Schornsteins und die Abgaswege. Es ist wichtig, regelmäßig eine Überprüfung durch den Schornsteinfeger durchführen zu lassen, um mögliche Gefahren wie beispielsweise Schornsteinbrände oder Kohlenmonoxidvergiftungen zu vermeiden. **
-
Wer kontrolliert Schornsteinfeger?
Wer kontrolliert Schornsteinfeger? Die Tätigkeiten der Schornsteinfeger werden von den zuständigen Behörden und Innungen überwacht. Dazu gehören unter anderem die Bezirksregierungen, das Bundesamt für Wirtschaft und Ausfuhrkontrolle sowie die Handwerkskammern. Die Schornsteinfeger selbst unterliegen strengen gesetzlichen Vorschriften und müssen regelmäßig Prüfungen ablegen, um ihre Qualifikation nachzuweisen. Zudem gibt es regelmäßige Kontrollen der Arbeitsweise und der Einhaltung von Vorschriften durch die zuständigen Stellen. Insgesamt wird also sichergestellt, dass die Schornsteinfeger ihre Aufgaben fachgerecht und gesetzeskonform ausführen. **
-
Wie kann man mehr Exposure für sein Unternehmen generieren? Was sind die besten Methoden, um mehr Exposure für eine Veranstaltung zu erreichen?
1. Nutze Social Media Plattformen wie Instagram, Facebook und LinkedIn, um regelmäßig über dein Unternehmen zu berichten und Interaktionen mit deiner Zielgruppe zu fördern. 2. Kooperiere mit Influencern oder anderen Unternehmen, um deine Reichweite zu vergrößern und neue Zielgruppen zu erreichen. 3. Verwende gezielte Werbung, wie Google Ads oder Facebook Ads, um deine Veranstaltung oder dein Unternehmen einem breiteren Publikum bekannt zu machen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.